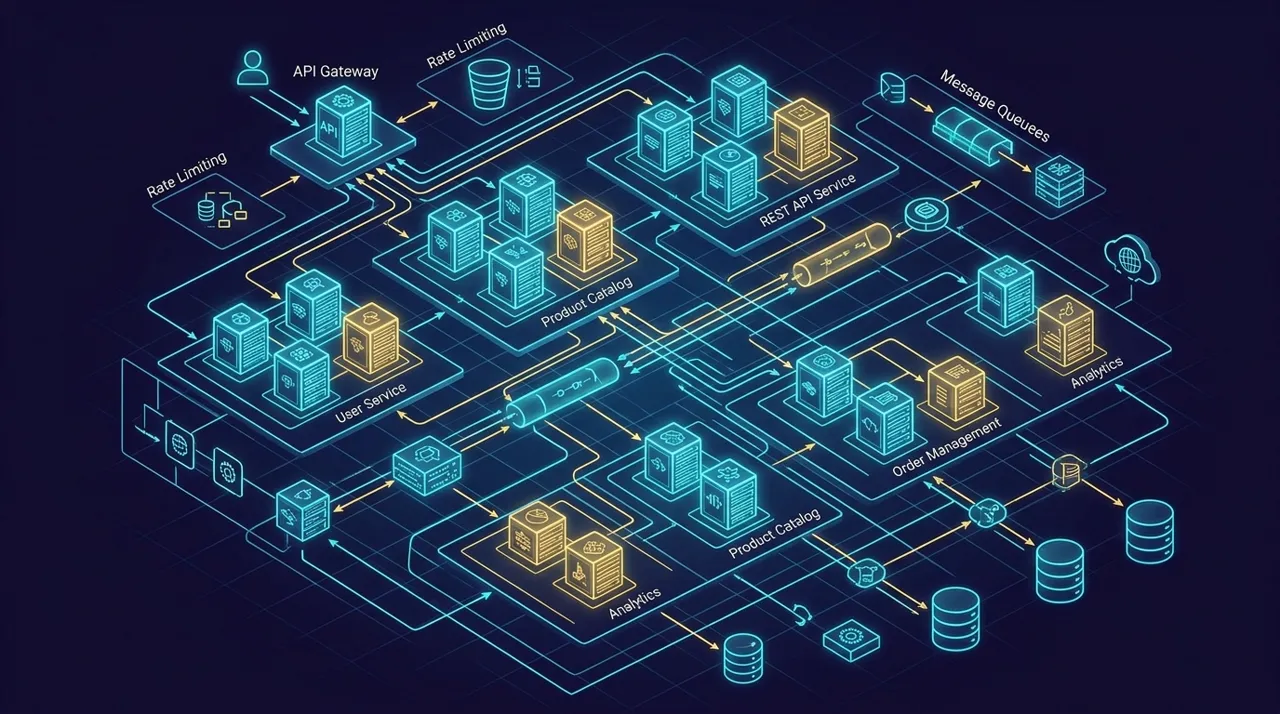
El desarrollo de APIs REST en entornos corporativos no se parece en nada a los tutoriales convencionales de frameworks web. Cuando un endpoint procesa millones de dólares en transacciones financieras, sincroniza inventarios entre sistemas legacy o conecta decenas de microservicios distribuidos, los problemas reales no son sintácticos ni de enrutamiento: son de concurrencia, garantías de entrega, fallos parciales de red y contratos rígidos de compatibilidad retroactiva.
En esta guía técnica analizamos la anatomía arquitectónica necesaria para diseñar, construir y operar APIs REST empresariales preparadas para soportar cargas masivas, prevenir duplicación transaccional mediante idempotencia distribuida y garantizar SLAs del 99.99%.
1. La Brecha entre APIs de Tutorial y APIs de Grado Empresarial
La mayoría de los servicios REST nacen con implementaciones ingenuas: un controlador recibe un JSON, ejecuta una consulta en base de datos y retorna un código HTTP genérico (200 OK o 500 Internal Server Error). Este enfoque colapsa inmediatamente ante las realidades operativas del software corporativo:
- Reintentos ciegos por timeouts de red: Cuando un cliente HTTP no recibe respuesta en 2 segundos debido a latencia transitoria, reintenta la solicitud
POST /v1/payments. Sin una capa de idempotencia, el backend procesará la orden dos veces, generando duplicidad de cobros y discrepancias contables. - Ambigüedad en respuestas de error: Retornar
{ "error": "Internal Server Error" }impide que los clientes automatizados tomen decisiones programáticas (como saber si el error es transitorio y reintentable o si es un fallo definitivo de validación de negocio). - Rotura de contratos sin previo aviso: Modificar el tipo de dato de un campo existente o eliminar una propiedad rompe clientes legacy de terceros que no pueden desplegar actualizaciones con la misma frecuencia que el backend.
- Ausencia de Throttling y Circuit Breakers: Si un servicio downstream (como un ERP SAP o un procesador de pagos) se ralentiza, las conexiones entrantes saturan los hilos del servidor web, provocando una caída en cascada de todo el ecosistema.
2. Gobierno de Contratos: OpenAPI 3.1 y Versionado Semántico
En una arquitectura orientada a servicios empresariales, el código fuente no es la fuente de la verdad; la especificación del contrato lo es.
Enfoque Contract-First vs. Code-First
El modelo Contract-First estipula que la interfaz pública de la API se diseña y valida en especificaciones OpenAPI 3.1 antes de escribir una sola línea de lógica de negocio:
- Generación de DTOs y Validadores: Se generan esquemas tipados (TypeScript, Go, Java) directamente desde el archivo OpenAPI, eliminando inconsistencias entre la documentación y el runtime.
- Contract Testing con Pact: Permite validar que los consumidores y los proveedores no rompan contratos en sus respectivos pipelines de CI/CD sin necesidad de desplegar entornos end-to-end completos.
- Mocks Automáticos: Los equipos frontend y clientes externos pueden trabajar en paralelo consumiendo mocks generados desde el contrato OpenAPI en Prism o WireMock.
Estrategia de Versionado: Path vs. Header
Para sistemas empresariales B2B con decenas de integradores externos, el versionado en la URL (/v1/resource) ofrece mayor visibilidad operativa en logs de CloudFront, WAF y balanceadores de carga:
GET /api/v1/customers/cust_8921a/invoices HTTP/1.1
Host: api.empresa.com
Accept: application/json
Authorization: Bearer eyJhbGciOi...
Sin embargo, las versiones mayores (/v2/) deben reservarse estrictamente para cambios incompatibles (breaking changes). Los cambios compatibles (añadir campos opcionales, nuevos endpoints) deben desplegarse sobre la versión actual bajo el principio de robustez de Postel: sé conservador en lo que envías y liberal en lo que aceptas.
3. Idempotencia Distribuida: El Pilar de la Consistencia Transaccional
En redes no confiables, la garantía de entrega es al menos una vez (at-least-once). Por lo tanto, los métodos mutables no idempotentes por definición de HTTP (POST y PATCH) deben transformarse en idempotentes mediante el uso de encabezados Idempotency-Key.
El Flujo de Dos Fases con Bloqueo Optimista
Para implementar idempotencia empresarial sin crear cuellos de botella ni condiciones de carrera, se implementa una máquina de estados respaldada en un almacén ultra-rápido de baja latencia con TTL (como Redis Cluster o Amazon DynamoDB):
sequenceDiagram
    autonumber
    actor Client as Cliente API
    participant Gateway as API Gateway / Proxy
    participant Cache as Redis / DynamoDB (Idempotency Store)
    participant Core as Servicio de Dominio / DB Transaccional

    Client->>Gateway: POST /v1/transfers (Idempotency-Key: uuid-v4)
    Gateway->>Cache: SETNX idempotency:uuid-v4 (Estado: IN_PROGRESS, TTL: 120s)
    alt Clave ya existe y Estado == IN_PROGRESS
        Cache-->>Gateway: Bloqueo activo (Conflicto en curso)
        Gateway-->>Client: HTTP 409 Conflict (Request already processing)
    else Clave ya existe y Estado == COMPLETED
        Cache-->>Gateway: Payload almacenado + HTTP Status
        Gateway-->>Client: HTTP 200/201 (Cached Replay Response)
    else Clave adquirida exitosamente
        Gateway->>Core: Procesar lógica de negocio y persistir en DB
        Core-->>Gateway: Transacción completada con éxito
        Gateway->>Cache: Actualizar (Estado: COMPLETED, ResponseBody, TTL: 86400s)
        Gateway-->>Client: HTTP 201 Created (Original Response)
    end
Implementación en Node.js / TypeScript con Redis y Locks Atómicos
A continuación se muestra un middleware de idempotencia de producción que utiliza primitivas atómicas de Redis para prevenir ejecuciones concurrentes del mismo identificador:
import { Request, Response, NextFunction } from 'express';
import Redis from 'ioredis';
import crypto from 'crypto';

interface IdempotencyRecord {
  status: 'IN_PROGRESS' | 'COMPLETED';
  statusCode?: number;
  headers?: Record<string, string>;
  body?: unknown;
  requestFingerprint: string;
}

export class DistributedIdempotencyManager {
  constructor(
    private readonly redis: Redis,
    private readonly lockTtlSeconds: number = 120,
    private readonly cacheTtlSeconds: number = 86400 // 24 horas
  ) {}

  public middleware() {
    return async (req: Request, res: Response, next: NextFunction): Promise<void> => {
      // Solo aplicar a operaciones mutables
      if (!['POST', 'PATCH'].includes(req.method)) {
        return next();
      }

      const idempotencyKey = req.headers['idempotency-key'] as string;
      if (!idempotencyKey) {
        res.status(400).json({
          type: 'https://api.empresa.com/errors/missing-idempotency-key',
          title: 'Missing Idempotency-Key Header',
          status: 400,
          detail: 'Mutating operations require a unique Idempotency-Key UUID header.'
        });
        return;
      }

      // Generar fingerprint del request (payload + path) para validar coincidencia
      const fingerprint = this.computeFingerprint(req.originalUrl, req.body);
      const redisKey = `idempotency:${idempotencyKey}`;

      // Intentar adquirir el lock en estado IN_PROGRESS
      const initialRecord: IdempotencyRecord = {
        status: 'IN_PROGRESS',
        requestFingerprint: fingerprint,
      };

      // SET resource NX EX: Atómico en Redis
      const acquired = await this.redis.set(
        redisKey,
        JSON.stringify(initialRecord),
        'EX',
        this.lockTtlSeconds,
        'NX'
      );

      if (!acquired) {
        // La clave ya existe: verificar estado actual
        const rawData = await this.redis.get(redisKey);
        if (!rawData) {
          res.status(500).json({ title: 'Idempotency state inconsistency', status: 500 });
          return;
        }

        const existingRecord: IdempotencyRecord = JSON.parse(rawData);

        // Detectar si el cliente reusó la clave para un payload distinto
        if (existingRecord.requestFingerprint !== fingerprint) {
          res.status(422).json({
            type: 'https://api.empresa.com/errors/idempotency-fingerprint-mismatch',
            title: 'Idempotency Payload Mismatch',
            status: 422,
            detail: 'The provided Idempotency-Key was previously used with a different request payload.'
          });
          return;
        }

        if (existingRecord.status === 'IN_PROGRESS') {
          res.status(409).json({
            type: 'https://api.empresa.com/errors/concurrent-request',
            title: 'Request In Progress',
            status: 409,
            detail: 'A request with this idempotency key is currently being processed. Please retry later.'
          });
          return;
        }

        // Replay de la respuesta original guardada
        res.set(existingRecord.headers);
        res.set('X-Cache-Lookup', 'IDEMPOTENT_REPLAY');
        res.status(existingRecord.statusCode!).send(existingRecord.body);
        return;
      }

      // Interceptar la respuesta saliente para persistirla en Redis una vez completada
      const originalSend = res.send.bind(res);

      res.send = (body: unknown): Response => {
        // Restaurar res.send para evitar ciclos
        res.send = originalSend;

        // Solo persistir respuestas definitivas exitosas o de validación de negocio
        if (res.statusCode >= 200 && res.statusCode < 500) {
          const completedRecord: IdempotencyRecord = {
            status: 'COMPLETED',
            statusCode: res.statusCode,
            headers: {
              'Content-Type': res.get('Content-Type') || 'application/json',
            },
            body: typeof body === 'string' ? JSON.parse(body) : body,
            requestFingerprint: fingerprint,
          };

          this.redis.set(
            redisKey,
            JSON.stringify(completedRecord),
            'EX',
            this.cacheTtlSeconds
          ).catch((err) => console.error('Error caching idempotency record:', err));
        } else {
          // Si falló con 5xx, liberar la clave para permitir reintentos limpios
          this.redis.del(redisKey).catch(console.error);
        }

        return originalSend(body);
      };

      next();
    };
  }

  private computeFingerprint(path: string, body: unknown): string {
    const raw = `${path}:${JSON.stringify(body || {})}`;
    return crypto.createHash('sha256').update(raw).digest('hex');
  }
}
4. Ingeniería de Errores con el Estándar RFC 7807 (Problem Details)
Un error en una API empresarial nunca debe responderse como texto plano ni con estructuras ad-hoc arbitrarias. El estándar del IETF RFC 7807 (Problem Details for HTTP APIs) define un formato unificado y parseable por máquinas con el tipo de contenido application/problem+json.
Estructura de Respuesta RFC 7807
{
  "type": "https://api.empresa.com/errors/insufficient-credit-limit",
  "title": "Insufficient Credit Limit",
  "status": 403,
  "detail": "The requested transaction of $4,500 USD exceeds the available line limit of $1,200 USD.",
  "instance": "/v1/credit-lines/cl_90412/drawdowns/req_01HPX78",
  "invalid_params": [
    {
      "name": "requested_amount",
      "reason": "Exceeds maximum available credit"
    }
  ],
  "trace_id": "00-4bf92f3577b34da6a3ce929d0e0e4736-00f067aa0ba902b7-01",
  "timestamp": "2026-09-02T14:32:00.120Z"
}
Ventajas Operativas del RFC 7807
- Desacoplamiento Cliente-Servidor: Los SDKs de los clientes pueden suscribirse a URIs de tipos de error específicos (
type) para ejecutar flujos de autoservicio o compensación en lugar de evaluar strings frágiles. - Trazabilidad W3C Trace Context: Al incluir
trace_id(compatible con OpenTelemetry y AWS X-Ray), el equipo de soporte e ingeniería puede correlacionar el error exacto reportado por el cliente con los spans distribuidos en CloudWatch o Datadog en milisegundos.
5. Resiliencia y Control de Tráfico: Rate Limiting y Circuit Breakers
Cuando múltiples sistemas automatizados consumen una API, los picos de tráfico pueden saturar los servicios dependientes. La resiliencia no consiste en no fallar, sino en degradarse con gracia y proteger el núcleo del sistema.
Algoritmo Token Bucket con Ventanas Deslizantes en Redis
Para aplicar límites de velocidad (rate limits) por cliente (basado en API Key o Tenant ID), el algoritmo de ventana deslizante (sliding window log) o bucket de tokens garantiza que las ráfagas súbitas de peticiones no superen la cuota contractual asignada:
HTTP/1.1 429 Too Many Requests
Content-Type: application/problem+json
Retry-After: 30
X-RateLimit-Limit: 1000
X-RateLimit-Remaining: 0
X-RateLimit-Reset: 1725287550
Patrón Circuit Breaker en Llamadas a Sistemas Externos
Si el microservicio de pagos o el ERP corporativo tarda más de 5 segundos en responder durante 10 peticiones consecutivas, mantener hilos esperando agotará el pool de conexiones del servidor. Un Circuit Breaker corta inmediatamente el flujo:
stateDiagram-v2
    [*] --> Closed
    Closed --> Open : Tasa de fallos > 50% en 10s
    Open --> HalfOpen : Transcurrido timeout de enfriamiento (30s)
    HalfOpen --> Closed : Peticiones de prueba exitosas (3/3)
    HalfOpen --> Open : Cualquier petición de prueba falla
    Open --> Open : Fail Fast (Retorna HTTP 503 inmediatamente)
En estado Open, la API no espera al downstream: retorna inmediatamente un HTTP 503 Service Unavailable con encabezado Retry-After, protegiendo la infraestructura interna y permitiendo al sistema downstream recuperarse.
6. Comparativa de Patrones Arquitectónicos para APIs Empresariales
A continuación evaluamos las opciones de diseño más frecuentes en implementaciones corporativas según sus implicaciones de latencia, consistencia y complejidad operativa:
| Dimensión | Enfoque Monolito Clásico | Microservicios con API Gateway | Event-Driven con REST Asíncrono |
|---|---|---|---|
| Garantía de Idempotencia | Transacción ACID en BD relacional | Capa distribuida (Redis / DynamoDB) | Outbox Pattern + Event Sourcing |
| Latencia p99 | 200 ms - 450 ms (bloqueos de BD) | 40 ms - 90 ms | 15 ms (retorna 202 Accepted de inmediato) |
| Manejo de Picos de Carga | Requiere escalado vertical del servidor | Auto-scaling horizontal por microservicio | Desacoplamiento total vía colas SQS/Kafka |
| Complejidad de Debugging | Baja (Stack trace único en un solo log) | Media (Requiere distributed tracing) | Alta (Orquestación distribuida asíncrona) |
| SLA de Disponibilidad | 99.5% (punto único de falla) | 99.95% | 99.99% |
| Costo de Operación (FinOps) | Fijo alto (servidores siempre encendidos) | Variable optimizado por tráfico | Mínimo (pago por ejecución real) |
7. Checklist de Producción para APIs REST de Misión Crítica
Antes de certificar una API REST para uso en producción empresarial, el equipo de arquitectura debe validar los siguientes puntos de control:
- Contratos: Especificación OpenAPI 3.1 validada automáticamente en el pipeline de CI/CD.
- Autenticación y Autorización: Tokens OAuth 2.0 / JWT con verificación de scopes a nivel de recurso y rotación de claves con JWKS.
- Idempotencia: Cabecera
Idempotency-Keyrequerida en todas las operacionesPOSTyPATCHque alteren estado financiero o transaccional. - Formato de Errores: Adherencia estricta a RFC 7807 con inclusión obligatoria de
trace_idpara correlación distribuida. - Políticas de Rate Limiting: Cuotas diferenciadas por nivel de suscripción o tenant configuradas en el API Gateway con cabeceras
Retry-After. - Paginación Robusta: Paginación basada en cursores opacos (keyset pagination) en lugar de
OFFSET / LIMITpara evitar degradación exponencial en tablas con millones de registros. - Trazabilidad y Métricas: Emisión de métricas RED (Rate, Errors, Duration) por cada endpoint hacia CloudWatch o Prometheus.
Eleva la Arquitectura de tus APIs al Nivel Corporativo
Construir APIs REST que soporten volúmenes masivos sin corromper datos ni degradar el servicio requiere rigor en el modelado, control milimétrico de la concurrencia y patrones de resiliencia probados en batalla.
En Tijiki auditamos, diseñamos e implementamos arquitecturas de APIs de alto rendimiento y rescate de sistemas backend para empresas en expansión. Si tu infraestructura actual experimenta problemas de latencia, transacciones duplicadas o dificultades para escalar integraciones con terceros, agenda una sesión técnica de diagnóstico con nuestros arquitectos. Analizaremos tus contratos, cuellos de botella de concurrencia y hoja de ruta de modernización.