Elegir entre una arquitectura Serverless y un ecosistema de microservicios basados en contenedores (Docker sobre ECS, Fargate o Kubernetes) es una de las decisiones más trascendentales que enfrenta un equipo de ingeniería. No se trata simplemente de una preferencia por una herramienta o un framework; esta elección determina la velocidad de entrega (time-to-market), el presupuesto mensual en la nube, los requerimientos de talento interno y la resiliencia operativa ante picos de demanda.
En el ecosistema tecnológico actual, el debate ha dejado de ser ideológico. Ambos paradigmas han alcanzado un grado de madurez que permite medir objetivamente sus compensaciones (trade-offs). Sin embargo, aún vemos a directores de tecnología y fundadores tomando decisiones basadas en hype: startups en fase temprana sobre-ingenierizando clusters de Kubernetes que devoran su presupuesto operativo, o empresas consolidadas forzando cargas de procesamiento intensivo de streaming dentro de funciones efímeras.
💡 Resumen Ejecutivo: Serverless maximiza la agilidad y elimina el costo en reposo para tráfico variable mediante escalado por eventos. Los microservicios en contenedores ofrecen predictibilidad de costos para cargas computacionales continuas y eliminan restricciones de tiempo de ejecución y cold starts.
1. El Dilema Arquitectónico: Análisis de Tradeoffs
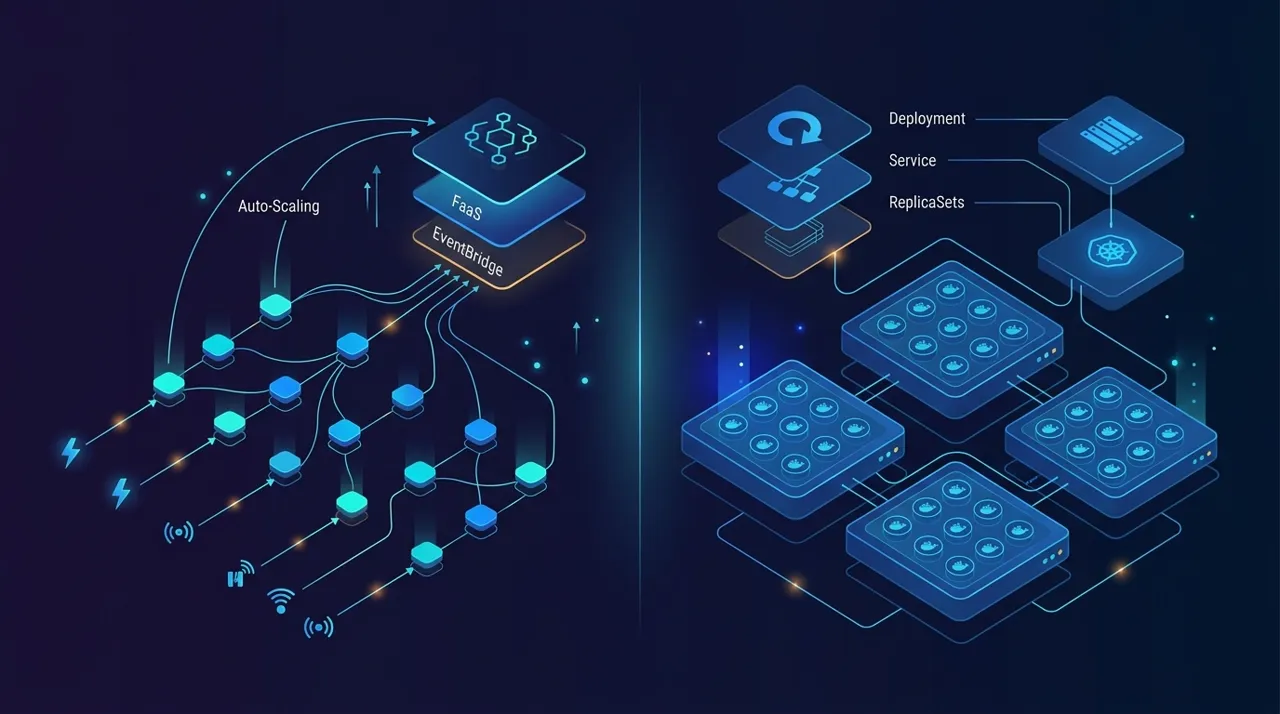
La distinción central entre Serverless y microservicios no radica en el tamaño de las unidades de código, sino en el modelo de abstracción operativa y el ciclo de vida del cómputo. En una arquitectura Serverless pura (FaaS + servicios administrados como DynamoDB, SQS y EventBridge), la infraestructura es completamente reactiva: el proveedor aprovisiona, escala y cobra exclusivamente por los milisegundos exactos de cómputo consumidos.
En contraposición, una arquitectura de microservicios basada en contenedores asume la existencia de capacidad computacional persistente (nodos o tareas virtuales en ejecución continua), donde el equipo de ingeniería es responsable de definir políticas de auto-escalado, dimensionar memoria y CPU, y administrar la topología de red.
| Dimensión Arquitectónica | Arquitectura Serverless (AWS Lambda / Event-Driven) | Microservicios en Contenedores (ECS / Fargate / EKS) |
|---|---|---|
| Costo en Reposo (Idle Cost) | $0 USD. Si no hay peticiones entrantes, la factura computacional es cero absoluto. | Fijo mensual. Mínimo 2 réplicas por servicio + balanceador (ALB) para alta disponibilidad. |
| Escalabilidad | Hiper-elástica: de 0 a miles de ejecuciones concurrentes en segundos de forma automática. | Reactiva: escalado horizontal condicionado al arranque de nuevas tareas o nodos (1 a 5 minutos). |
| Límites de Ejecución | Máximo 15 minutos por invocación (AWS Lambda). No apto para long-polling continuo. | Sin límite de tiempo. Procesos continuos, demonios en segundo plano y sockets persistentes. |
| Carga de Mantenimiento | Cero gestión de SO, parches de seguridad de kernel o aprovisionamiento de clúster. | Mantenimiento continuo de imágenes base Docker, parches de seguridad y balanceo de carga. |
| Latencia p99 (Cold Starts) | Cold starts presentes en lenguajes pesados (mitigables con SnapStart o Rust/Go a <50ms). | Latencia p99 predecible y consistente; los procesos ya residen calientes en memoria. |
| Topología de Red | Integración nativa en VPC mediante interfaces elásticas (ENI) administradas. | Control granular de Service Mesh, ingress controllers y comunicación privada Este-Oeste. |
2. Fundamentos Técnicos: Event-Driven vs. Service Mesh
Una de las confusiones conceptuales más destructivas es asumir que Serverless y Microservicios son mutuamente excluyentes. En rigor, una función serverless bien diseñada es la expresión más pura de un microservicio desacoplado, siempre y cuando respete los límites de un dominio acotado (Bounded Context) según los principios de Domain-Driven Design (DDD).
flowchart LR
    subgraph Serverless Architecture
        A[API Gateway] --> B[AWS Lambda]
        B --> C[(DynamoDB)]
        B --> D[EventBridge]
        D --> E[Worker Lambda]
    end

    subgraph Containerized Microservices
        F[Application Load Balancer] --> G[ECS / EKS Pod 1]
        F --> H[ECS / EKS Pod 2]
        G --> I[(PostgreSQL RDS)]
        G -. Service Mesh .-> H
    end
Cuándo Serverless es la Opción Superior
- Patrones de Tráfico Impredecibles o con Picos: Plataformas B2B con uso concentrado en horario laboral, sistemas de facturación con cierres mensuales o aplicaciones de e-commerce con ventas relámpago. Pagar por infraestructura ociosa fuera de horario pico es un desperdicio financiero evitable.
- Desacoplamiento Asíncrono de Tareas y Webhooks: El procesamiento de pagos, la ingesta de webhooks de terceros y el envío de notificaciones son candidatos ideales para orquestaciones basadas en colas (SQS) y bus de eventos (EventBridge).
- Equipos de Desarrollo con Foco en Entrega: Equipos que carecen de ingenieros DevOps dedicados deben delegar el mantenimiento de infraestructura al proveedor cloud para concentrar el 100% de sus recursos en lógica de negocio.
Cuándo Conviene Mantener Microservicios en Contenedores
- Cargas de Trabajo Uniformes y de Alto Rendimiento Continuo: Si un sistema procesa 5,000 peticiones por segundo de forma ininterrumpida las 24 horas del día, reservar capacidad en instancias EC2 o tareas de Fargate resulta sustancialmente más económico por petición que invocar funciones individuales.
- Conexiones Persistentes y Streaming Bidireccional: Protocolos como WebSockets con alto volumen de estado en memoria o gRPC streaming se adaptan mejor a procesos de larga duración en contenedores que a la naturaleza efímera de FaaS.
- Requerimientos Estrictos de Portabilidad Multi-Cloud: Empresas sujetas a regulaciones financieras estrictas que exigen portabilidad inmediata entre AWS, Azure o infraestructuras On-Premise sin reescribir adaptadores de nube.
3. Implementación de Referencia: Handler Serverless Resiliente
Para implementar una función Lambda en producción que cumpla con los estándares de ingeniería empresarial, se debe implementar tipado estricto, validación de esquemas (Zod), manejo robusto de excepciones (RFC 7807) e idempotencia para evitar duplicación de transacciones en reintentos.
A continuación, un ejemplo de handler en TypeScript para AWS Lambda:
import { APIGatewayProxyEventV2, APIGatewayProxyResultV2 } from 'aws-lambda';
import { z } from 'zod';

// Esquema estricto de validación para el payload de entrada
const CreatePaymentOrderSchema = z.object({
  orderId: z.string().uuid(),
  amountInCents: z.number().int().positive(),
  currency: z.enum(['USD', 'COP', 'MXN']),
  customerEmail: z.string().email(),
});

type CreatePaymentOrder = z.infer<typeof CreatePaymentOrderSchema>;

// Formato estándar de error siguiendo RFC 7807 (Problem Details for HTTP APIs)
interface ProblemDetails {
  type: string;
  title: string;
  status: number;
  detail: string;
  instance: string;
}

export const handler = async (
  event: APIGatewayProxyEventV2
): Promise<APIGatewayProxyResultV2> => {
  const correlationId = event.headers['x-correlation-id'] || crypto.randomUUID();

  try {
    // 1. Verificación de Idempotencia (Idempotency Key)
    const idempotencyKey = event.headers['idempotency-key'];
    if (!idempotencyKey) {
      return buildResponse(400, {
        type: 'https://api.tijiki.com/errors/missing-header',
        title: 'Missing Idempotency-Key Header',
        status: 400,
        detail: 'All financial mutation requests require an Idempotency-Key header.',
        instance: event.rawPath,
      });
    }

    // 2. Parseo y validación de entrada
    if (!event.body) {
      return buildResponse(400, {
        type: 'https://api.tijiki.com/errors/empty-payload',
        title: 'Empty Request Body',
        status: 400,
        detail: 'The payload body cannot be empty.',
        instance: event.rawPath,
      });
    }

    const payload: CreatePaymentOrder = CreatePaymentOrderSchema.parse(
      JSON.parse(event.body)
    );

    // 3. Ejecución de lógica de negocio aislada
    const result = await processPayment(payload, idempotencyKey);

    return buildResponse(201, {
      success: true,
      data: result,
      correlationId,
    });

  } catch (error) {
    if (error instanceof z.ZodError) {
      return buildResponse(422, {
        type: 'https://api.tijiki.com/errors/validation-failed',
        title: 'Payload Validation Error',
        status: 422,
        detail: error.issues.map((i) => `${i.path.join('.')}: ${i.message}`).join(', '),
        instance: event.rawPath,
      });
    }

    console.error(`[CRITICAL] Error handling request ${correlationId}:`, error);

    return buildResponse(500, {
      type: 'https://api.tijiki.com/errors/internal-error',
      title: 'Internal Server Error',
      status: 500,
      detail: 'An unhandled exception occurred. Our engineering team has been notified.',
      instance: event.rawPath,
    });
  }
};

function buildResponse(statusCode: number, body: unknown): APIGatewayProxyResultV2 {
  return {
    statusCode,
    headers: {
      'Content-Type': 'application/json',
      'Cache-Control': 'no-store, max-age=0',
      'X-Content-Type-Options': 'nosniff',
    },
    body: JSON.stringify(body),
  };
}

async function processPayment(order: CreatePaymentOrder, idempotencyKey: string) {
  // Lógica de persistencia en DynamoDB con condición de no existencia para garantizar idempotencia
  return {
    paymentId: `pay_${crypto.randomUUID().slice(0, 8)}`,
    status: 'COMPLETED',
    orderId: order.orderId,
    processedAt: new Date().toISOString(),
  };
}
4. Análisis FinOps: La Realidad Económica en AWS
Uno de los errores más frecuentes en la planificación de infraestructura es calcular únicamente el costo de la memoria RAM o las vCPU de cómputo, ignorando los costos auxiliares de red, enrutamiento y almacenamiento que componen la factura real de AWS.
Escenario A: 1,000,000 de Peticiones Diarias (~11.5 RPS Promedio)
Supuesto: Peticiones web con duración promedio de 150 ms y asignación de 512 MB de memoria.
1. Enfoque Serverless (AWS Lambda + HTTP API Gateway):
- Invocaciones Lambda: 30,000,000 req/mes × $0.20 / 1M = $6.00 USD
- Cómputo Lambda (512 MB @ 150ms): 2,250,000 GB-segundos × $0.0000166667 = $37.50 USD
- API Gateway (HTTP APIs): 30,000,000 req × $1.00 / 1M = $30.00 USD
- Subtotal Cómputo e Ingress: ~$73.50 USD / mes

2. Enfoque Microservicios en Contenedores (AWS ECS Fargate):
- 2 tareas Fargate para Alta Disponibilidad (0.5 vCPU + 1 GB RAM): ~$30.00 USD
- 1 Application Load Balancer (ALB) activo 24/7: $16.20 USD + $5.40 (LCUs) = ~$21.60 USD
- Subtotal Cómputo e Ingress: ~$51.60 USD / mes
Conclusión económica del Escenario A: A nivel de cómputo puro, Fargate parece ligeramente más económico por $20 USD. Sin embargo, este cálculo omite el costo oculto de ingeniería: configurar CI/CD para contenedores, gestionar rotación de certificados en el ALB, monitorizar memoria de nodos y actualizar parches de seguridad exige al menos 10 a 15 horas de ingeniería al mes, cuyo costo salarial supera con creces la diferencia de factura.
Escenario B: Tráfico Impredecible de Startup (Picos y Noches Vacías)
Supuesto: 100,000 peticiones en horarios diurnos, con inactividad total de 10:00 PM a 6:00 AM y fines de semana.
- Serverless: El costo se reduce drásticamente a menos de $5 USD/mes, escalando de forma instantánea ante cualquier pico de marketing o cobertura de prensa.
- Contenedores: El costo base permanece inalterable en ~$50 USD/mes, pagando por recursos ociosos mientras los usuarios duermen.
5. Antipatrones Críticos y Errores de Diseño
Al implementar arquitecturas distribuidas, tanto Serverless como Microservicios presentan trampas arquitectónicas que comprometen la estabilidad del sistema:
1. El Monolito Distribuido (“Lambda Pinball”)
Ocurre cuando se descompone una aplicación en cientos de micro-Lambdas donde la función A invoca sincrónicamente a la función B mediante HTTP, la cual invoca a la C.
- Consecuencia: Efecto cascada de latencia, multiplicación de cold starts y costos triplicados de ejecución en espera.
- Solución Arquitectónica: Comunicar servicios de forma asíncrona mediante eventos a través de Amazon EventBridge o colas SQS, manteniendo la orquestación sincrónica acotada dentro de un mismo dominio mediante AWS Step Functions.
2. Agotamiento de Conexiones a Bases de Datos Relacionales
Funciones Lambda escalando a 800 instancias concurrentes conectándose directamente a una instancia PostgreSQL en RDS sin control de concurrencia.
- Consecuencia:
FATAL: remaining connection slots are reserved for non-replication superuser connectionsy caída general de la base de datos. - Solución: Implementar Amazon RDS Proxy para multiplexar y reutilizar pools de conexiones, o migrar entidades con patrones de acceso clave-valor hacia Amazon DynamoDB.
3. El Costo Oculto de los NAT Gateways
Colocar funciones Lambda dentro de una VPC privada para acceder a bases de datos internas, enrutando todo el tráfico de salida hacia APIs externas a través de un AWS NAT Gateway.
- Consecuencia: Cargos inesperados de procesamiento de datos en el NAT Gateway ($0.045 por hora + $0.045 por GB procesado), que frecuentemente superan el costo del cómputo mismo.
- Solución: Utilizar VPC Endpoints (AWS PrivateLink) para servicios de AWS como DynamoDB, S3 y Secrets Manager, evitando el tránsito innecesario por el NAT Gateway.
Preguntas Frecuentes (FAQ)
¿Cómo afectan los cold starts a las APIs desarrolladas en Serverless?
Los cold starts ocurren únicamente cuando AWS debe aprovisionar un nuevo contenedor de ejecución ante una solicitud concurrente no atendida. En aplicaciones desarrolladas en TypeScript, Node.js, Go o Rust, la latencia de inicialización típica oscila entre 30 ms y 120 ms, siendo imperceptible para la mayoría de las cargas de trabajo. Para stacks JVM (Java/Kotlin), funciones como AWS Lambda SnapStart reducen este tiempo en más de un 90%.
¿Es más fácil migrar de un monolito a Serverless o a Microservicios con Docker?
Migrar hacia microservicios en contenedores (Docker) suele requerir menor cambio en el modelo mental de programación, ya que el código se ejecuta en un proceso continuo tradicional. Sin embargo, migrar a Serverless fuerza un desacoplamiento arquitectónico más limpio y elimina de raíz la deuda técnica de mantenimiento de servidores.
¿Se pueden combinar Serverless y contenedores en una misma arquitectura?
Sí, y en arquitecturas de gran escala es el estándar de la industria. Se utiliza Serverless (API Gateway + Lambda + EventBridge) en la capa perimetral para enrutamiento, validación y tareas asíncronas, mientras que los servicios con procesamiento intensivo continuo (motores de cálculo matemático, generación pesada de video o streaming persistente) residen en contenedores sobre AWS Fargate.
¿Qué estrategia de seguridad WAF se debe implementar en Serverless?
Se debe asociar AWS WAF directamente a Amazon API Gateway o CloudFront, configurando reglas administradas contra inyecciones SQL, Cross-Site Scripting (XSS), bloqueo por reputación de IP y rate-limiting por dirección IP para prevenir ataques de denegación de servicio económico (DDoS financiero).
Conclusión y Diagnóstico de Arquitectura
La decisión entre Serverless y microservicios no debe tomarse por intuición ni por seguir modas de la industria. Si tu producto necesita iterar velozmente, cuenta con patrones de tráfico elásticos y buscas minimizar el mantenimiento operativo, Serverless es la base de ingeniería más eficiente para escalar. Si manejas cargas computacionales continuas y predecibles o procesos de larga duración, los contenedores orquestados ofrecen la estabilidad requerida.
🛠️ ¿Tu infraestructura está lista para escalar o tu factura cloud se salió de control?
En Tijiki ayudamos a CTOs y equipos de ingeniería a diseñar arquitecturas serverless de alta disponibilidad, optimizar costos en AWS y rescatar proyectos con problemas de escalabilidad y deuda técnica.
👉 Agendar Sesión de Diagnóstico de Arquitectura (30 min con un Arquitecto Senior)