El auge de herramientas como Claude Artifacts, Cursor, GitHub Copilot y v0 ha revolucionado la velocidad de prototipado. Hoy, un fundador o un desarrollador solitario puede construir un Producto Mínimo Viable (MVP) funcional en un fin de semana a través de lo que la industria ha bautizado como “Vibe Coding”: programar mediante prompts iterativos, confiando en que el modelo de lenguaje genere la lógica completa.
El problema surge el día en que ese prototipo consigue tracción real. Cuando los primeros 1,000 usuarios concurrentes intentan pagar simultáneamente, los webhooks de Stripe se procesan dos veces, la base de datos se satura por consultas N+1 descontroladas y las claves secretas quedan expuestas en el bundle del cliente.
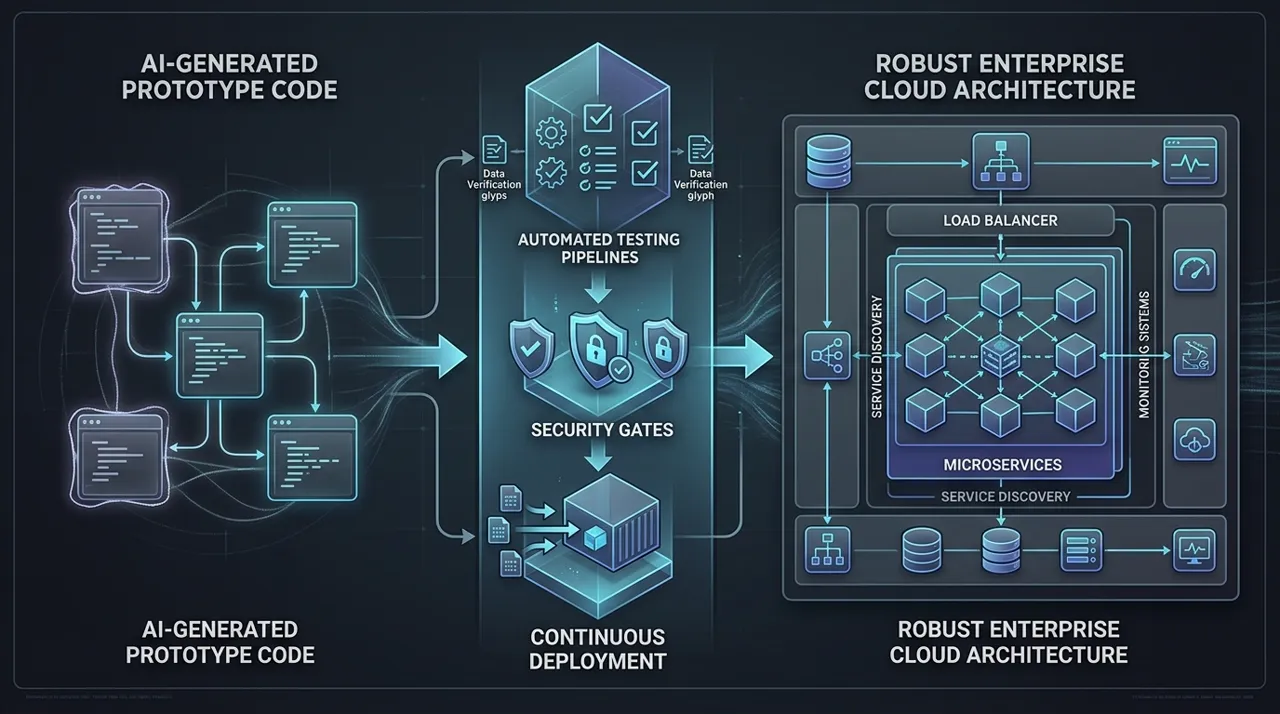
Llevar software generado con IA a producción empresarial no significa tirar todo a la basura ni reescribir durante seis meses. Significa aplicar un proceso quirúrgico de ingeniería y rescate de software para transformar código sintéticamente correcto en una arquitectura resiliente, mantenible y segura.
💡 Resumen Ejecutivo: Llevar prototipos de IA a producción exige blindar las fronteras del sistema con validación de esquemas estricta (Zod), aislar la lógica de dominio bajo Arquitectura Hexagonal, estabilizar el estado de la base de datos con migraciones versionadas e instaurar un arnés de pruebas de regresión automatizadas.
1. La Anatomía del Código “Vibe Coded”: Antipatrones Ocultos
Los modelos de lenguaje son optimizadores estocásticos de texto: generan código que parece convincente y resuelve el caso feliz (happy path), pero carecen de intuición sistémica sobre concurrencia, gestión de recursos y degradación operativa.
En nuestras auditorías de rescate de software en Tijiki, encontramos invariablemente los mismos cinco fallos estructurales en aplicaciones generadas por IA:
graph TD
    A[Prompt / Prototipo IA] --> B[Archivos Monolíticos de 2,000+ Líneas]
    A --> C[Efectos Secundarios Ocultos y Any Types]
    A --> D[Consultas SQL / ORM No Optimizadas N+1]
    A --> E[Manejo Silencioso de Errores con try/catch vacíos]
    A --> F[Credenciales y Secretos Hardcodeados o en Frontend]

    B --> G[Falla Masiva en Producción ante Tráfico Real]
    C --> G
    D --> G
    E --> G
F --> G- Archivos Dios (God Files): Un único archivo (
server.jsoapi/checkout.ts) de 1,800 líneas que mezcla autenticación JWT, llamadas a Stripe, lógica de negocio de descuentos, renderizado HTML y consultas directas a Prisma. - Manejo de Errores Cosmético: Bloques
catch (e) { console.log(e); return res.status(200).json({ ok: false }) }que ocultan fallos de red catastróficos, corrompiendo el estado transaccional. - Alucinaciones de Dependencias: Uso de bibliotecas NPM abandonadas hace cinco años o métodos ficticios que funcionan por casualidad en un entorno local pero detonan en contenedores de producción.
- Falta de Fronteras Transaccionales: Operaciones de base de datos divididas en tres
awaitsecuenciales sin transacciones ACID; si la segunda falla, la base de datos queda permanentemente inconsistente. - Ceguera de Costos Cloud: Bucles que consultan OpenAI o Claude por cada petición de usuario sin capas de caché semántica ni límites de consumo, exponiendo a la startup a facturas astronómicas de API.
2. El Framework de Rescate en 4 Fases
Para rescatar una aplicación sin frenar el negocio, aplicamos un protocolo incremental que minimiza el riesgo operativo:
flowchart LR
    P1[Fase 1: Sandboxing & Auditoría de Seguridad] --> P2[Fase 2: Fronteras de Validación con Zod]
    P2 --> P3[Fase 3: Desacoplamiento Hexagonal]
    P3 --> P4[Fase 4: Arnés de Pruebas de Integración]
Fase 1: Sandboxing y Auditoría de Seguridad Perimetral
Antes de tocar el código, aislamos las vulnerabilidades críticas:
- Rotación inmediata de todas las API Keys que hayan pasado por prompts o repositorios públicos.
- Escaneo de dependencias con
npm audit, Snyk o Trivy para detectar exploits conocidos inyectados por la IA. - Configuración de variables de entorno estrictas mediante esquemas validados en el arranque del servidor.
Fase 2: Blindaje de Entradas y Salidas con Validación de Esquemas
El código de IA asume que los datos externos siempre tienen la forma esperada. En producción, cualquier carga útil maliciosa o malformada provocará un TypeError: Cannot read properties of undefined.
Imponemos esquemas estrictos de validación con Zod en cada controlador HTTP antes de que los datos alcancen la lógica de negocio.
3. De Código Espagueti a Arquitectura Hexagonal: Caso Práctico
Veamos la refactorización real de un endpoint de suscripción generado por IA en una startup de SaaS B2B.
El Antipatrón: Código “Vibe Coded” Original
// ❌ ANTES: api/subscribe.ts (Generado por IA - Acoplado, inseguro y sin transacciones)
import express from 'express';
import { PrismaClient } from '@prisma/client';
import Stripe from 'stripe';

const prisma = new PrismaClient();
const stripe = new Stripe(process.env.STRIPE_KEY!);

export async function handleSubscribe(req: express.Request, res: express.Response) {
  try {
    const { email, planId, paymentMethodId } = req.body; // Sin validación de tipos

    // Llamada externa sin timeout ni idempotencia
    const customer = await stripe.customers.create({ email });
    const subscription = await stripe.subscriptions.create({
      customer: customer.id,
      items: [{ plan: planId }],
      default_payment_method: paymentMethodId,
    });

    // Si la DB falla aquí, el cliente YA fue cobrado en Stripe pero no tiene acceso
    const user = await prisma.user.update({
      where: { email },
      data: {
        stripeCustomerId: customer.id,
        subscriptionStatus: 'ACTIVE',
        plan: planId,
      },
    });

    res.json({ success: true, user });
  } catch (err: any) {
    console.error(err);
    res.status(500).json({ message: 'Error creating subscription' });
  }
}
La Solución Profesional: Arquitectura Hexagonal y Puertos/Adaptadores
Refactorizamos separando el caso de uso del dominio, aislando el proveedor de pagos mediante una interfaz (Port) y envolviendo la persistencia en transacciones compensatorias.
// ✅ DESPUÉS: src/modules/billing/application/SubscribeCustomerUseCase.ts
import { z } from 'zod';

// 1. Esquema de validación estricto en la frontera
export const SubscribeInputSchema = z.object({
  userId: z.string().uuid(),
  email: z.string().email(),
  planId: z.enum(['tier_startup', 'tier_enterprise']),
  paymentMethodId: z.string().startsWith('pm_'),
  idempotencyKey: z.string().uuid(),
});

export type SubscribeInput = z.infer<typeof SubscribeInputSchema>;

// 2. Puertos (Interfaces de Dominio)
export interface PaymentGatewayPort {
  createSubscription(params: {
    customerId: string;
    planId: string;
    paymentMethodId: string;
    idempotencyKey: string;
  }): Promise<{ subscriptionId: string; status: string }>;

  cancelSubscription(subscriptionId: string): Promise<void>;
}

export interface UserRepositoryPort {
  findById(userId: string): Promise<{ id: string; email: string } | null>;
  updateSubscription(userId: string, data: { subscriptionId: string; plan: string }): Promise<void>;
}

// 3. Caso de Uso Resiliente con Patrón Saga / Rollback Compensatorio
export class SubscribeCustomerUseCase {
  constructor(
    private readonly paymentGateway: PaymentGatewayPort,
    private readonly userRepository: UserRepositoryPort
  ) {}

  async execute(input: SubscribeInput): Promise<{ subscriptionId: string }> {
    const validated = SubscribeInputSchema.parse(input);

    const user = await this.userRepository.findById(validated.userId);
    if (!user) {
      throw new Error(`User ${validated.userId} not found`);
    }

    // Cobro idempotente en pasarela
    const { subscriptionId } = await this.paymentGateway.createSubscription({
      customerId: user.id,
      planId: validated.planId,
      paymentMethodId: validated.paymentMethodId,
      idempotencyKey: validated.idempotencyKey,
    });

    try {
      // Persistencia en base de datos
      await this.userRepository.updateSubscription(user.id, {
        subscriptionId,
        plan: validated.planId,
      });
    } catch (dbError) {
      // Acción compensatoria: Cancelar suscripción si la DB colapsa
      console.error('Database write failed. Initiating compensating transaction in payment gateway...');
      await this.paymentGateway.cancelSubscription(subscriptionId);
      throw new Error('Transaction aborted due to persistence failure. Payment reversed.');
    }

    return { subscriptionId };
  }
}
4. Comparativa: Prototipo Vibe Coded vs. Arquitectura Blindada
La siguiente tabla resume los cambios concretos introducidos tras un proceso formal de rescate de software:
| Métrica / Dimensión | Prototipo Inicial (Vibe Coded) | Código Refactorizado para Producción |
|---|---|---|
| Tiempo de respuesta p99 | 2,800 ms (consultas no indexadas y cascadas de red) | 120 ms (consultas optimizadas y llamadas paralelas) |
| Tolerancia a fallos parciales | Nula (inconsistencia de datos ante errores de red) | Alta (idempotencia y transacciones compensatorias) |
| Cobertura de pruebas | 0% (se probó manualmente en localhost) | 85%+ (Unit Tests + Integration Tests con Testcontainers) |
| Seguridad de Secretos | API Keys hardcodeadas en código fuente | AWS Secrets Manager / SSM Parameter Store con rotación |
| Observabilidad | console.log() desestructurado | Trazas OpenTelemetry con IDs de correlación y métricas RED |
| Costo Operativo Cloud | Elevado por procesamiento ineficiente y bucles | Reducción de hasta un 60% por consultas indexadas y caché |
5. El Arnés de Pruebas de Regresión: Tu Red de Seguridad
El mayor miedo de un equipo al refactorizar código de IA es romper funcionalidades que ya “funcionaban”. Para evitarlo, nunca refactorizamos a ciegas:
- Pruebas de Caracterización (Golden Master Tests): Antes de mover una sola línea de código, registramos las entradas y salidas reales de la API en producción o staging.
- Integration Testing con Base de Datos Efímera: Utilizamos Testcontainers para levantar instancias reales de PostgreSQL o DynamoDB Local en Docker durante la ejecución de los tests en GitHub Actions.
- Pruebas de Carga Tempranas con k6: Validamos el comportamiento del endpoint bajo 500 peticiones concurrentes para detectar contenciones de conexión (connection pool exhaustion) antes de que los clientes lo noten.
Preguntas Frecuentes (FAQ)
¿Conviene tirar el código generado por IA y reescribir todo desde cero?
Casi nunca. Tirar el código descarta semanas de validación de producto y lógica de negocio ya descubierta. La estrategia óptima es un refactor incremental tipo Strangler Fig Pattern, blindando endpoints críticos uno por uno mientras el negocio continúa operando.
¿Por qué la IA no genera código con arquitectura hexagonal por defecto?
Los LLMs están entrenados sobre millones de tutoriales públicos de internet, donde la prioridad es la brevedad pedagógica (todo en un solo archivo) y no la resiliencia corporativa. Para obtener arquitectura limpia se requiere dirección de ingeniería senior y prompts con restricciones estrictas de diseño.
¿Cuánto tiempo toma un rescate de software típico?
Una auditoría y estabilización crítica de un MVP de startup toma habitualmente entre 2 y 4 semanas, enfocándose en seguridad perimetral, idempotencia en pagos, indexación de bases de datos y creación del arnés de pruebas automatizadas.
Conclusión: Transforma la Velocidad de la IA en Valor Empresarial
El Vibe Coding es una herramienta extraordinaria para descubrir producto a velocidad récord. Pero la velocidad sin rigor de ingeniería no es agilidad: es deuda técnica acumulada con interés compuesto.
En Tijiki somos especialistas en rescate de software, auditoría de código generado con IA y modernización hacia arquitecturas Serverless en AWS. Ayudamos a fundadores y directores de tecnología a profesionalizar sus sistemas para que puedan levantar rondas de inversión, superar auditorías de seguridad enterprise y escalar sin miedo a caídas.
🛠️ ¿Tu prototipo de IA comenzó a fallar en producción o necesitas auditarlo antes del lanzamiento?
Deja de apagar incendios en caliente. En Tijiki auditamos tu arquitectura, saneamos la base de datos y blindamos tus endpoints críticos.