En la fase inicial de una startup o en la carrera por entregar nuevas funcionalidades empresariales, la prioridad de ingeniería es la velocidad de despliegue. Durante meses, nadie cuestiona la factura de AWS. Pero cuando la empresa escala y el estado financiero mensual muestra una factura cloud que crece tres veces más rápido que los ingresos operativos, la junta directiva y el CFO exigen explicaciones inmediatas.
El error más común en este punto es recortar a ciegas: degradar el tamaño de las instancias en producción, apagar réplicas de lectura de bases de datos o congelar contrataciones de infraestructura. Estas medidas de emergencia suelen provocar caídas de servicio (downtime) y degradación de la experiencia de usuario.
La disciplina de Cloud FinOps no consiste en gastar lo mínimo posible a expensas de la calidad: consiste en maximizar el valor de cada dólar invertido en la nube, eliminando el desperdicio estructural y la deuda arquitectónica.
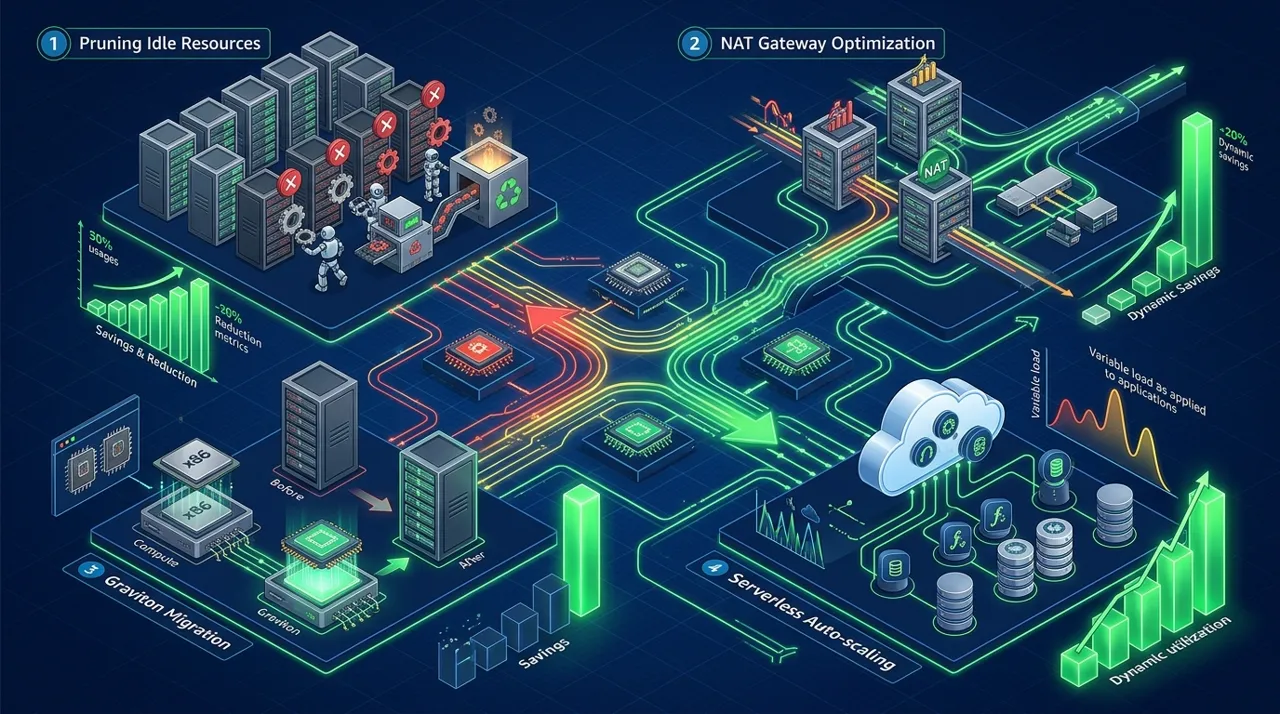
💡 Resumen Ejecutivo: Una auditoría FinOps eficaz en AWS reduce entre un 30% y un 50% de la factura mensual atacando los cuatro mayores drenajes silenciosos: redirigir tráfico interno mediante VPC Gateway Endpoints para evitar costos de NAT Gateway, depurar volúmenes EBS y snapshots huérfanos, migrar cómputo a procesadores Graviton (ARM64) y apagar entornos de staging fuera de horas laborales.
1. Los 5 Drenajes Silenciosos de Dinero en AWS
En las auditorías de infraestructura cloud que realizamos en Tijiki, rara vez encontramos que el exceso de costo provenga de la lógica central de la aplicación. Casi siempre se origina en servicios de soporte mal configurados que cobran por gigabyte transferido o recursos abandonados:
graph TD
    A[Factura Inflada de AWS] --> B[1. Tráfico innecesario por NAT Gateways]
    A --> C[2. Logs de CloudWatch con Retención Infinita]
    A --> D[3. Volúmenes EBS y Snapshots Huérfanos]
    A --> E[4. Cómputo x86 sin Optimizar vs Graviton]
    A --> F[5. Ambientes de Staging y Dev 24/7]

    B --> G[Fugas de $1,500 - $15,000+ USD/mes sin valor de negocio]
    C --> G
    D --> G
    E --> G
    F --> G
1. El Drenaje de NAT Gateway hacia Servicios AWS
Un NAT Gateway cobra $0.045 USD por hora de disponibilidad (~$32.40 USD/mes por zona de disponibilidad) más $0.045 USD por cada gigabyte transferido. Si tus microservicios en subredes privadas envían peticiones a Amazon S3 o Amazon DynamoDB a través del NAT Gateway, estás pagando tarifas de tránsito de internet para comunicarte con servicios que residen dentro de la propia red de AWS.
La Solución: Crear VPC Gateway Endpoints para S3 y DynamoDB. Son completamente gratuitos y enrutan el tráfico a través del backbone privado de AWS, reduciendo la factura de red a cero para esos flujos.
2. CloudWatch Logs con Retención Indefinida
Por defecto, todo Log Group creado en Amazon CloudWatch tiene configurada una política de retención de Never Expire (Nunca expirar). Una aplicación con tráfico medio que emite logs en formato JSON verbose puede acumular fácilmente 5 TB de logs obsoletos de hace tres años, pagando $0.03 USD por GB al mes de almacenamiento permanente sin ninguna justificación de compliance.
3. Discos EBS Desconectados (Zombies)
Cuando una instancia EC2 es terminada sin la bandera DeleteOnTermination: true, el volumen EBS asociado permanece activo en estado available, cobrando por cada GB aprovisionado mes tras mes aunque nadie lo esté utilizando.
2. Script de Diagnóstico Rápido en AWS CLI
Antes de comprometer presupuesto en herramientas SaaS externas de monitoreo, puedes ejecutar este script en Bash para auditar de inmediato recursos ociosos en tu cuenta:
#!/usr/bin/env bash
# finops-audit-quickcheck.sh - Tijiki Quick Resource Audit
set -eo pipefail

echo "======================================================"
echo "🔍 AUDITORÍA FINOPS: Verificación de Recursos Huérfanos"
echo "======================================================"

# 1. Detectar Volúmenes EBS Huérfanos (No asociados a ninguna instancia)
echo -e "\n[1] Buscando volúmenes EBS en estado 'available' (sin usar)..."
aws ec2 describe-volumes \
  --filters Name=status,Values=available \
  --query "Volumes[*].{ID:VolumeId,SizeGB:Size,Type:VolumeType,Created:CreateTime}" \
  --output table

# 2. Listar NAT Gateways activos por región
echo -e "\n[2] Listando NAT Gateways activos..."
aws ec2 describe-nat-gateways \
  --filter Name=state,Values=available \
  --query "NatGateways[*].{NatId:NatGatewayId,VpcId:VpcId,SubnetId:SubnetId}" \
  --output table

# 3. Detectar Direcciones Elastic IP (EIP) no asociadas (AWS cobra por IPs públicas ociosas)
echo -e "\n[3] Buscando Elastic IPs sin asociar a instancias activas..."
aws ec2 describe-addresses \
  --query "Addresses[?AssociationId==null].{PublicIp:PublicIp,AllocationId:AllocationId}" \
  --output table

# 4. Detectar Log Groups de CloudWatch sin política de expiración configurada
echo -e "\n[4] Buscando CloudWatch Log Groups con retención infinita (Never Expire)..."
aws logs describe-log-groups \
  --query "logGroups[?retentionInDays==null].{Name:logGroupName,StoredGB:(storedBytes / 1073741824)}" \
  --output table | head -n 25

echo -e "\n✅ Auditoría preliminar completada. Revisa los recursos listados para depuración."
3. Plan de Acción FinOps en 3 Etapas
Para ejecutar una reducción de costos sostenible sin arriesgar la operación, estructuramos la intervención en tres fases secuenciales:
Etapa 1: Depuración Quirúrgica Inmediata (Semana 1 - Ahorro: 15-25%)
- Configurar Gateway VPC Endpoints para S3 y DynamoDB en todas las tablas de enrutamiento privadas.
- Establecer políticas de ciclo de vida en CloudWatch Logs (retención de 14 días para entornos de desarrollo y 30 a 90 días para producción, enviando archivo a S3 Glacier).
- Eliminar volúmenes EBS huérfanos, snapshots de más de un año de antigüedad e IPs elásticas no asociadas.
Etapa 2: Apagado Programado de Entornos No Productivos (Semana 2 - Ahorro: 10-15%)
Los entornos de desarrollo, staging y QA solo son utilizados por los ingenieros durante horas hábiles (~50 horas por semana de las 168 horas totales). Mantenerlos encendidos 24/7 implica pagar un 70% de tiempo ocioso. Mediante AWS Instance Scheduler o EventBridge con Lambda, se programan paradas automáticas de 7:00 PM a 7:00 AM y fines de semana.
Etapa 3: Modernización Arquitectónica y Graviton (Semana 3-4 - Ahorro: 20-30%)
- Migración a AWS Graviton (ARM64): Cambiar instancias RDS, ElastiCache y Lambdas de arquitectura x86 a Graviton3/Graviton4 ofrece de inmediato hasta un 20% de reducción de precio y entre un 15% y un 25% de mejora en rendimiento.
- Compromiso Estratégico (Compute Savings Plans): Una vez saneada la arquitectura base y conociendo el consumo mínimo estable, se adquieren Savings Plans a 1 o 3 años para obtener descuentos de hasta el 45% sobre cómputo residual no serverless.
4. Caso de Estudio Real: Reducción del 43% en una Scaleup B2B
A continuación se muestra el resultado financiero de una auditoría arquitectónica realizada por Tijiki para una empresa de software B2B con 400,000 usuarios activos:
| Categoría de Servicio | Factura Inicial (Mensual) | Factura Optimizada (Mensual) | Estrategia de Ingeniería Aplicada |
|---|---|---|---|
| NAT Gateways & Data Transfer | $3,850 USD | $420 USD | VPC Endpoints para S3/DDB + Consolidación de subredes |
| Bases de Datos (RDS Aurora) | $4,600 USD | $2,760 USD | Migración a Graviton (r6g) + Eliminación de sobreaprovisionamiento |
| Instancias EC2 (Staging + Dev) | $2,900 USD | $870 USD | Apagado automático nocturno con EventBridge |
| CloudWatch Logs & Metrics | $1,800 USD | $310 USD | Retención a 30 días + Exclusión de healthchecks ruidosos |
| Cómputo Backend de Producción | $5,350 USD | $3,480 USD | Compute Savings Plan a 1 año + Migración parcial a Lambda |
| TOTAL MENSUAL | $18,500 USD | $7,840 USD | Ahorro Neto: $10,660 USD/mes (-57.6%) |
Preguntas Frecuentes (FAQ)
¿Cuánto tiempo toma ver el impacto del ahorro en la factura de AWS?
Las intervenciones de red (VPC Endpoints) y eliminación de recursos huérfanos reflejan su impacto en AWS Cost Explorer en menos de 24 a 48 horas. El ciclo completo de modernización y optimización de cómputo consolida el ahorro mensual completo en el siguiente ciclo de facturación.
¿Corro riesgo de causar una interrupción del servicio al auditar costos?
No, siempre que la auditoría siga un protocolo estructurado. En Tijiki nunca aplicamos cambios destructivos en producción sin antes auditar las dependencias en CloudTrail y validar los cambios de red y enrutamiento en staging.
¿Comprar Savings Plans o Reserved Instances es lo primero que se debe hacer?
¡Absolutamente no! Es el error clásico de los equipos sin experiencia FinOps. Si adquieres un compromiso a 3 años sobre infraestructura ineficiente, quedarás contractualmente atado a pagar por servidores sobreaprovisionados. Primero se depura y moderniza la arquitectura; solo después se compromete el piso base de consumo.
Recupera el Control de tus Costos Cloud con Ingeniería Especializada
La optimización de costos en la nube no es una tarea de contabilidad; es una disciplina de arquitectura de software. Requiere saber exactamente cómo interactúan los paquetes de red, cómo se escalan las bases de datos y dónde reside el verdadero valor técnico de cada servicio.
En Tijiki somos arquitectos certificados en AWS que ayudamos a directores de tecnología y fundadores a auditar su infraestructura, reducir drásticamente el gasto en la nube y diseñar arquitecturas elásticas que solo pagan por lo que realmente usan. Agenda una auditoría técnica FinOps con nuestros arquitectos y descubre cuánto dinero estás dejando sobre la mesa en tu próxima factura.